


La ciberseguridad en los coches conectados ha dejado de ser un asunto lejano reservado a gobiernos o grandes fabricantes. Un reciente análisis sobre una BYD Shark 6 ha vuelto a poner el foco en un riesgo muy real: que un tercero con conocimientos técnicos pueda acceder a determinadas funciones del vehículo y manipularlas a distancia. El caso ha generado preocupación porque demuestra hasta qué punto algunos sistemas pueden presentar debilidades serias si no están bien protegidos.
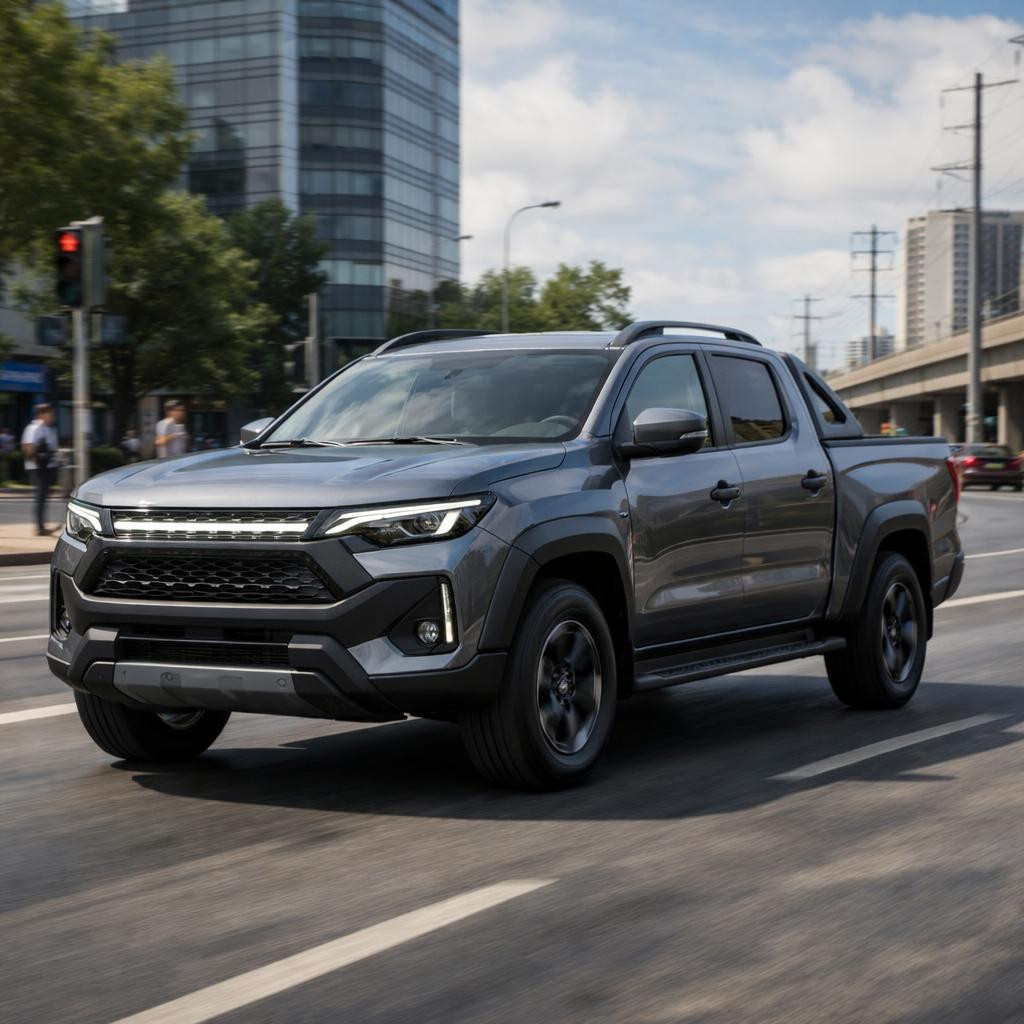
Qué ocurrió con la BYD Shark 6
Un medio australiano encargó a un especialista en ciberseguridad del automóvil que analizara una BYD Shark 6 de 2025, una pick-up híbrida con gran popularidad en Australia. El objetivo era comprobar si existían vulnerabilidades en su software y hasta dónde podía llegar un atacante con acceso técnico suficiente.
El resultado fue inquietante. Según el experto, el acceso al sistema fue más sencillo de lo esperado. En un plazo aproximado de dos semanas, logró entrar en ciertos sistemas del vehículo a través de un punto de acceso físico que, presuntamente, no contaba con una protección adecuada.
Qué funciones pudo controlar
Una vez dentro, el investigador demostró que era posible interactuar con varias funciones del coche mientras este estaba en marcha. Entre las acciones que pudo ejecutar se encuentran las siguientes:
- Activar el cierre centralizado.
- Subir el volumen de la radio.
- Mostrar contenido en la pantalla de infoentretenimiento.
- Accionar los limpiaparabrisas a máxima velocidad.
- Encender y apagar las luces del vehículo.
- Acceder al micrófono del habitáculo para captar conversaciones.
Estas pruebas evidencian que un ataque no necesita afectar directamente a elementos críticos para resultar grave. La distracción del conductor, la invasión de la privacidad o la alteración del uso normal del coche ya representan un problema importante de seguridad.
Qué sistemas no logró vulnerar
No todo quedó expuesto. De acuerdo con la investigación, algunas funciones especialmente sensibles sí estaban mejor protegidas. El especialista no pudo tomar control de:
- Los frenos.
- Las cámaras del vehículo.
Este matiz es relevante, porque indica que no todos los módulos del automóvil presentaban el mismo nivel de debilidad. Aun así, el hecho de poder manipular otros sistemas y acceder al micrófono ya es motivo suficiente para encender las alarmas.
Por qué este caso preocupa tanto
El caso de la BYD Shark no solo afecta a una marca o a un modelo concreto. Refleja un desafío cada vez mayor en la industria del automóvil: cuanto más conectado está un coche, mayor es su superficie de ataque. Hoy un vehículo integra software, conectividad, sensores, pantallas, micrófonos, aplicaciones móviles y actualizaciones remotas, lo que multiplica los puntos vulnerables.
Los principales riesgos de una mala ciberseguridad en automóviles incluyen:
- Pérdida de privacidad de los ocupantes.
- Manipulación remota de funciones de confort o asistencia.
- Distracción peligrosa durante la conducción.
- Acceso no autorizado a datos personales.
- Falta de confianza en los sistemas conectados del vehículo.
El problema no se limita a los coches chinos
Aunque el vehículo analizado en este caso es de origen chino, los expertos recuerdan que la vulnerabilidad digital no es exclusiva de un país o de una marca concreta. La industria del automóvil en general se enfrenta al mismo reto: construir coches cada vez más avanzados sin descuidar la protección de su arquitectura electrónica.
Esto significa que fabricantes de Asia, Europa o Estados Unidos pueden verse igualmente afectados si no aplican medidas estrictas de seguridad desde la fase de diseño hasta el mantenimiento posterior del vehículo.
Qué nos enseña este hackeo sobre los coches conectados
La principal lección es clara: un coche moderno se parece cada vez más a un dispositivo digital sobre ruedas. Y, como ocurre con un móvil o un ordenador, cualquier fallo de seguridad puede ser aprovechado por alguien con tiempo, conocimientos y herramientas adecuadas.
Este tipo de pruebas también deja varias conclusiones importantes:
- La conectividad aporta ventajas, pero también nuevos riesgos.
- La ciberseguridad debe considerarse un elemento esencial del vehículo.
- Las auditorías externas pueden destapar fallos que el fabricante no había detectado.
- La protección de la privacidad del conductor debe ser prioritaria.
- Las actualizaciones de software seguras son cada vez más necesarias.
Consejos básicos para reducir riesgos
Aunque buena parte de la responsabilidad recae en el fabricante, los conductores también pueden adoptar algunas precauciones para minimizar la exposición:
- Mantener siempre actualizado el software del vehículo.
- Revisar los permisos y funciones conectadas disponibles.
- Evitar dispositivos o accesorios no verificados.
- Consultar campañas de revisión o avisos de seguridad del fabricante.
- Prestar atención a comportamientos extraños en el sistema multimedia o electrónico.
Una advertencia para toda la industria
Lo sucedido con la BYD Shark 6 sirve como recordatorio de que la innovación tecnológica en automoción debe ir acompañada de controles de seguridad mucho más estrictos. No basta con ofrecer pantallas grandes, conectividad avanzada o funciones remotas si la protección frente a intrusiones no está a la misma altura.
En un mercado donde los coches son cada vez más inteligentes, la ciberseguridad ya no es un extra: es una necesidad básica para proteger la privacidad, la confianza del usuario y, en última instancia, la seguridad en carretera.
Para la preparación de este artículo se utilizaron materiales del sitio: https://www.motorpasion.com/tecnologia/contrataron-a-experto-ciberseguridad-para-hackear-este-byd-resultado-brutal-da-miedo-vulnerable-que
